Autenticación sin estado y segura
Diseñé un esquema JWT que sirve tanto a clientes de API como al navegador, aceptando el token por header o por cookie HttpOnly para reducir la exposición a XSS.
— PROYECTO
Rol: Arquitectura y desarrollo full stack (end-to-end) Estado: En desarrollo · próximo a producción
— DESCRIPCIÓN
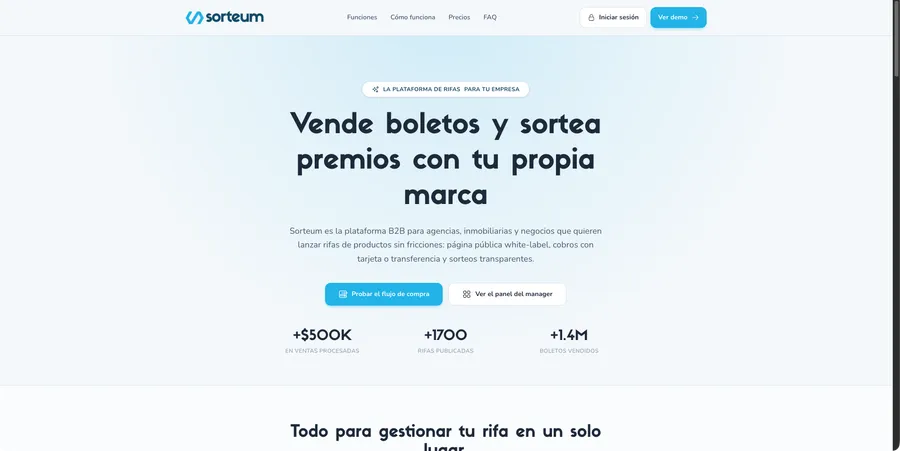
Sorteum es una plataforma SaaS que permite a negocios crear, publicar y administrar rifas con su propia marca (white-label). Desarrollé la arquitectura completa de principio a fin: una API contract-first definida con OpenAPI 3.1, autenticación stateless con JWT (HS256) transportado por header o cookie HttpOnly, y errores estandarizados bajo RFC 9457 (Problem Details). El frontend usa SSR híbrido con middleware de autorización por roles. Actualmente se encuentra en etapa previa a su salida a producción, pendiente de despliegue.
— ARQUITECTURA
— RETOS Y DECISIONES
Diseñé un esquema JWT que sirve tanto a clientes de API como al navegador, aceptando el token por header o por cookie HttpOnly para reducir la exposición a XSS.
Definir la API con OpenAPI 3.1 primero permitió mantener frontend y backend sincronizados y validar los endpoints contra un contrato explícito.
Adoptar RFC 9457 unificó el formato de errores de toda la API, simplificando el manejo en el cliente.
— RESULTADOS